Annonce – sponsoreret indhold.
EU AI Act og hjemmeside hænger tættere sammen end de fleste virksomhedsejere regner med. Svaret på om lovgivningen gælder for netop din virksomheds hjemmeside er: ja, det kan den meget vel — også selvom du ‘bare’ har en almindelig hjemmeside eller webshop. Afgørende er ikke om du selv har udviklet AI, men om du bruger AI-funktioner i din digitale flade. Og det gør langt de fleste danske virksomheder i dag, ofte uden at være klar over det. Chatbots, produktanbefalinger, AI-drevne søgefunktioner og automatisk genereret indhold kan alle potentielt udløse krav under EU AI Act. De præcise forpligtelser afhænger af hvilken risikokategori dine AI-systemer falder ind under — men første skridt er at finde ud af, hvad der faktisk kører på din hjemmeside.
Hvorfor EU AI Act rammer flere hjemmesider end forventet
EU AI Act (Regulation (EU) 2024/1689) trådte i kraft 1. august 2024 og indfases trinvist frem mod 2028. Forordningen skelner ikke mellem virksomheder der selv udvikler AI og virksomheder der blot anvender AI-systemer fra tredjeparter. Bruger du et AI-værktøj på din hjemmeside — uanset om det kommer fra en SaaS-leverandør, et WordPress-plugin eller en indbygget funktion i din e-handelsplatform — kan du være omfattet som ‘deployer’ (ibrugtagende part) med selvstændige forpligtelser.
Det overrasker mange, fordi AI ofte gemmer sig i standardløsninger. Din webshops anbefalingsmotor, din chatbot til kundeservice eller det værktøj der automatisk skriver produktbeskrivelser — alt sammen kan være AI i forordningens forstand. Og netop fordi disse funktioner sjældent er synlige i virksomhedens IT-overblik, falder de let mellem to stole. Her giver det mening at arbejde med governance af AI i organisationen som en integreret del af den eksisterende arkitektur, frem for at behandle det som et isoleret juridisk projekt.
Fire typiske AI-systemer der gemmer sig på din hjemmeside
Mange AI-funktioner er så integrerede i moderne webløsninger, at de ikke præsenteres som AI. Her er fire eksempler du bør tjekke efter:
- Chatbots og virtuelle assistenter: Uanset om det hedder ‘live chat’ eller ‘kundeservice-bot’, bruger de fleste moderne løsninger en eller anden form for sprogmodel til at forstå og besvare henvendelser. Under AI Act udløser disse som minimum transparenskrav — brugeren skal vide, at de kommunikerer med en maskine.
- Produktanbefalinger og personalisering: Webshops der viser ‘andre købte også’ eller ‘anbefalet til dig’ benytter typisk AI-drevne algoritmer. Afhængigt af hvordan de påvirker købsbeslutninger og hvilke data de trækker på, kan de falde ind under forskellige risikokategorier.
- AI-genereret indhold til SEO: Bruger du værktøjer til automatisk at generere produkttekster, blogindlæg eller metabeskrivelser, anvender du generativ AI. Her gælder særlige transparensforpligtelser fra august 2025.
- Søgefunktioner med AI: Mange moderne site-search-løsninger bruger maskinlæring til at forstå søgehensigt og rangere resultater. Det kan virke uskyldigt, men er stadig AI i forordningens forstand.
Første skridt er at få et samlet overblik over hvilke AI-funktioner der faktisk kører — også dem der kom med som en del af en SaaS-pakke, uden at nogen aktivt valgte dem til.
Risikoklassificering: Hvad kræver hvad?
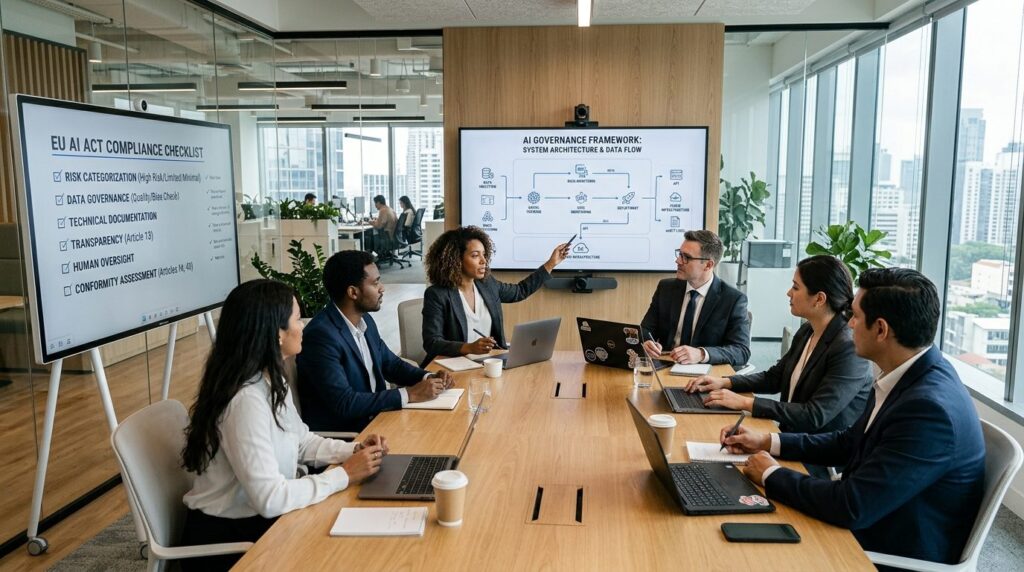
EU AI Act opererer med fire risikokategorier, og de afgør hvilke krav din virksomhed skal leve op til:
- Uacceptabel risiko: Forbudte AI-praksisser, fx manipulation af adfærd eller social scoring. Forbuddet gælder fra februar 2025.
- Højrisiko: AI-systemer der påvirker væsentlige livsområder som ansættelse, kredit eller sundhed. Her gælder strenge krav til dokumentation, tilsyn og risikovurdering. Med Digital Omnibus-forordningen (2026/1744) er fristen for Annex III-systemer rykket til 2. december 2027.
- Begrænset risiko: Her finder du de fleste chatbots og AI-genereret indhold. Kravet er primært transparens — brugeren skal vide, at de interagerer med AI eller ser AI-genereret materiale. Disse regler gælder fra 2. august 2026.
- Minimal risiko: AI-systemer uden særlige krav, fx simple spamfiltre eller visse anbefalingsalgoritmer.
De fleste hjemmesider vil have AI-systemer i kategorien ‘begrænset risiko’, hvor transparenskrav er det centrale. Men uden en systematisk gennemgang er det umuligt at vide med sikkerhed — og netop den usikkerhed er et problem, når tilsynsmyndighederne begynder at stille spørgsmål.
Hvorfor AI-governance ikke bør starte forfra
En hyppig fejl er at behandle EU AI Act-compliance som et separat juridisk projekt, der kører parallelt med resten af virksomhedens IT-styring. Det skaber dobbeltarbejde, modstridende processer og governance-strukturer som ingen reelt bruger efter seks måneder.
Risikoklassificering, dataejerskab og afhængighedskortlægning er discipliner, som de fleste virksomheder allerede burde have styr på i deres eksisterende Enterprise Architecture. Problemet er sjældent, at AI kræver noget helt nyt — det er, at den eksisterende arkitekturfunktion aldrig blev udvidet til at dække AI-systemer.
Konkret betyder det:
- Samme risikoklassificeringsmodel for AI-systemer som for øvrige IT-systemer
- Samme dataejerskabsstruktur — så det er klart hvem der har ansvar for de data, AI-systemerne trækker på
- En arkitekt med mandat til at sige nej til initiativer, der ikke kan dokumentere deres dataforudsætninger
Når AI-governance bygges som en udvidelse af det eksisterende systemlandskab, undgår du at skabe et parallelt spor med sit eget sprog og sine egne processer. Det gør compliance lettere at vedligeholde og langt billigere over tid.
Næste skridt: Fra usikkerhed til overblik
Hvis du sidder med en fornemmelse af, at din hjemmeside eller webshop måske er omfattet af EU AI Act, men ikke ved hvor du skal starte, er her en praktisk tilgang:
- Kortlæg først, skriv politikker bagefter: Før du kan tage stilling til risiko, skal du vide hvilke AI-funktioner der faktisk er i brug, hvem der har adgang til dem, og hvilke data de trækker på.
- Spørg dine leverandører: Bed dine SaaS-udbydere, webbureau eller platform-leverandør om dokumentation på hvilke AI-komponenter der indgår i deres løsninger.
- Placér ejerskabet: Hvem i organisationen har ansvar for at vurdere om et AI-system lever op til kravene? Hvis ingen kan svare, har du identificeret det første problem.
- Byg videre på det I har: Integrer AI-governance i jeres eksisterende IT-arkitektur og dataejerskabsstruktur frem for at opfinde en ny silo.
Det handler ikke om at bremse AI-initiativer, men om at sikre at de kan stå distancen, når krav om dokumentation og tilsyn for alvor bliver håndhævet. Mange virksomheder opdager først, at de har AI spredt ud i organisationen uden koordinering, når de systematisk begynder at lede efter det.
For yderligere vejledning om den juridiske ramme kan du konsultere EU’s AI Act Service Desk, som løbende opdaterer tidsplaner og fortolkningsbidrag. Og hvis du er i tvivl om ejerskabet over din hjemmesides tekniske løsning, kan det være relevant at tjekke om du reelt ejer din hjemmeside — det påvirker nemlig også hvem der har ansvar for de AI-systemer, der kører på den.